Artificial Stupidity™
ag@zhub.link
Show content
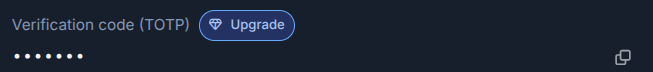
Очередное ебучее говно - битворден скурвился. Я когда-то даже за него платил, виноват, зашквар. Но эти ебланы сделали такой финт ушами (пикрел) — просто взяли и заблокировали Totp код за пейволом. То есть пошёл я нахуй даже после того как я был платным клиентом. Показать код невозможно, чтобы руками скорпировать
Пошли они в хуй, ебланы. Нет бы сказать "100 паролей, дальше платно", нет, надо поймать тебя в ситуации когда выхода нет и даже сука нельзя показать мне мой код, чтобы я не как премиальный человек руками вводил. Вот это пидорастия высшего порядка. Чтобы у вас, сук, микроволновки и машины так работали
Подгорело, извините, но такими уродами надо быть, ещё хуже всратой тутаноты, которая тупо прибила емейл потому что туда не логинился, и пошёл ты нахуй с дежурными почтовыми ящиками без следа к твоей цифровой жопе, только когда ты логинишься каждые несколько месяцев
У нас уже был нормальный мир, работающий, нахуя вы пидоры всё ломаете во имя "сделаем заново, похуй что хуже"
 8
 4
 0
rayslava
rayslava@mitra.do.rayslava.com
@ag о. Ровно этого я и ждал, когда рассматривал, куда переходить, в своё время, в итоге перешёл на keepass+syncthing и не жалею.
Централизованные сервисы не нужны.
2
4
0

D:\side\>
dside@mastodon.ml
Show content
@ag там произошло много чего и уже месяцы назад, да: https://blog.ppb1701.com/the-quiet-renovation-at-bitwarden
0
0
0


Сапортер/ПМ 🇷🇺
supporter@shitpost.poridge.club
0
2
0
Ex culo ad aures
ex@unseen.name@ag Хранение TOTP на том же чьем-то сервере, что и пароль, звучит как-то не очень секурно.
1
1
0
mnd
mnd@ap.mndet.netShow content
Так же всю жизнь работали и мобильные операторы (переходите на новый тариф, в нём меньше мегабайт трафика включено, зато каждый дополнительный дороже чем раньше!), и e-mail сервисы (мы добавили в интерфейс больше рекламы и решили продавать информацию о вас, полученную на основе анализа писем, нашим партнёрам), и устройства залоченные на конкретный магазин приложений/контента (мы удалили книгу 1984 с вашего kindle), и, собственно, все существующие Service as a Software Substitution решения.
И у тебя есть только два выхода: жрать говно и страдать когда SaaS поставщики в одностороннем порядке ухудшают условия, либо просто страдать самостоятельно собирая software решения, вместо готовых сервисов.
0
1
0

Amanita Muscaria
amanita_muscaria@mastodon.socialShow content
@ag Переходи на KeePass + DeltaSync 
0
0
0

Who Let The Dogs Out 🐾
ashed@mastodon.mlБезопасная базовая схема синхронизации KeePass+Syncthing:
- Не редактировать одну базу одновременно на двух устройствах.
- Перед исправлением остановить KeePass/KeePassXC на всех устройствах и дождаться, пока Syncthing покажет одинаковое состояние папки.
- Не удалять файлы вида `database.sync-conflict-...kdbx` — это резервные варианты с изменениями.
- Открыть основной `.kdbx`, затем использовать встроенную синхронизацию KeePass/KeePassXC с конфликтным файлом, чтобы объединить изменения. Для KeePass это обычно `File` → `Synchronize` → `Synchronize with File`.
- В KeePassXC включить автоперезагрузку базы при внешнем изменении и автосохранение после изменений.
- На Android отключить кэширование базы KeePassXC: оно может оставлять устаревшую локальную копию и повышать вероятность конфликтов.
1
1
0
Who Let The Dogs Out 🐾
ashed@mastodon.mlПродолжение.
Безопасная базовая схема синхронизации KeePass+Syncthing:
- В Syncthing включить версионирование папки — `Simple Versioning` или `Trash Can Versioning`. Не устанавливать `maxConflicts = 0`: это может оставить только последнюю версию и потерять изменения с другого устройства.
- Не «лечить» проблему отключением конфликтов: Syncthing не может корректно объединить две зашифрованные версии `.kdbx`; объединение должен выполнять сам KeePass/KeePassXC.
2
1
0
⚛️Revertron
Revertron@zhub.linkТак нет, это потому и называется мультифакторной аутентификацией, потому что разделено на две категории:
1. То, что ты знаешь (пароль)
2. то, чем ты владеешь (генератор токенов)
Когда оно всё лежит в одном месте, это однофакторная аутентификация с дополнительными неудобными шагами.
1
1
0
Andrey Bondarenko
shaman007@mastodon.andreybondarenko.comShow content
@ag бежать особенно некуда, чтобы с синхронизацией и на телефоне работало.
1
0
0
⚛️Revertron
Revertron@zhub.linkShow content
@shaman007 @ag Есть один классный вариант, им пользуется аж 4 человека уже около 10 лет ;)
Но это при условии использования Firefox и Android. Под Хромых я расширение не делал.
1
0
0
Who Let The Dogs Out 🐾
ashed@mastodon.mlДаже в случае селфхоста не стоит класть все яйца в одну корзину.
Иначе может случиться неприятное сразу несколькими способами..
Данной процедурой нивелируется самая идея мультифакторной аутентификации.
Хотя с другой стороны [с той, где (*)] против терморектального криптоанализа это не спасёт.
Но это тоже не оправдывает "разгильдяйство и бездорожье" (ТМ).
Поэтому ударим автопробегом....
Остапа несло. (С) ТМ
1
1
0
Andrey Bondarenko
shaman007@mastodon.andreybondarenko.comShow content
@Revertron @ag ты сам сделал синхронизацию keepassx для ФФ?
1
0
0
⚛️Revertron
Revertron@zhub.linkShow content
@shaman007 @ag Нет, я не храню и не синхронизирую пароли. Это просто не нужно.
Хотя они очень длинные и сложные.
0
0
0
Andrey Bondarenko
shaman007@mastodon.andreybondarenko.com@ashed @Revertron @ex @ag надо выгружать базу в текстовый вид и хранить шифрованную копию. Что может случиться?
1
0
0
Who Let The Dogs Out 🐾
ashed@mastodon.ml"надо выгружать базу в текстовый вид и хранить шифрованную копию."
Это делается автоматически?
С какими правами?
Какой сущностью?
Что делать при компрометации?
Если ли проверенный DRP на этот случай?
0
1
0
Andrey Bondarenko
shaman007@mastodon.andreybondarenko.com@Revertron @ex @ag не совсем: у тебя может быть перехвачен пароль, но перехват единичного TOTP не поможет.
Короче логиниться в хуитор и фейсбук - нормально, сойдет. В банк - харам.
1
0
0
Ex culo ad aures
ex@unseen.name@shaman007 Ладно бы просто перехватили, в худшем случае вся база может утечь с ключами шифрования, а в ней и пароль, и ключ для генерации TOTP.
1
0
0
Andrey Bondarenko
shaman007@mastodon.andreybondarenko.com@ex @Revertron @ag по этому для важных вещей pinning и аппаратные ключи. Для твиттера - good enough.
1
0
0
⚛️Revertron
Revertron@zhub.link@shaman007 @ex @ag Не может быть good enough когда оба фактора хранятся в одной базе.
0
0
0

MrClon
mrclon@mastodon.ml@Revertron я обычно использую TOTP как способ доказать избыточно опекающему сервису что не надо спрашивать у меня селфи с паспортом, код из СМС и прочее, даже если я вдруг залогинился с немного другого IP. Не инструмент защиты от хакиров, а инструмент защиты от избыточной опеки со стороны всяких анальных сервисов
0
1
0
André Polykanine
menelion@caneandable.social
2
0
0
Who Let The Dogs Out 🐾
ashed@mastodon.ml
0
1
0
shtnik
shtnik@mastodon.ml
2
1
0
D:\side\>
dside@mastodon.ml
@ashed @menelion @rayslava @ag это выглядит сложно, но большая часть этого уже настроена по умолчанию или не относится к проблеме.
Конфликты синхронизации практически неизбежны, всегда можно влететь в ситуацию, когда изменил файл на одном устройстве и изменения не успели долететь до других, а ты меняешь этот файл откуда-то ещё. В такой ситуации средству синхронизации необходима возможность сохранять *обе* версии. Syncthing делает очень элегантно: конфликтующей версии добавляет перед расширением суффикс ".sync-conflict-…" и укладывает её в ту же папку, синхронизируя как обычно.
Работать с этим очень просто: когда такой файл конфликта появляется, объединяем (merge) его с основным с помощью KeePassXC (десктопы) или KeePassDX (Android), сохраняем и конфликтный файл сносим. Всё.
Можно избегать таких ситуаций, если менять базу только на одном устройстве, но решение конфликтов, имхо, достаточно простое, чтобы себя так не ограничивать.
0
0
0